


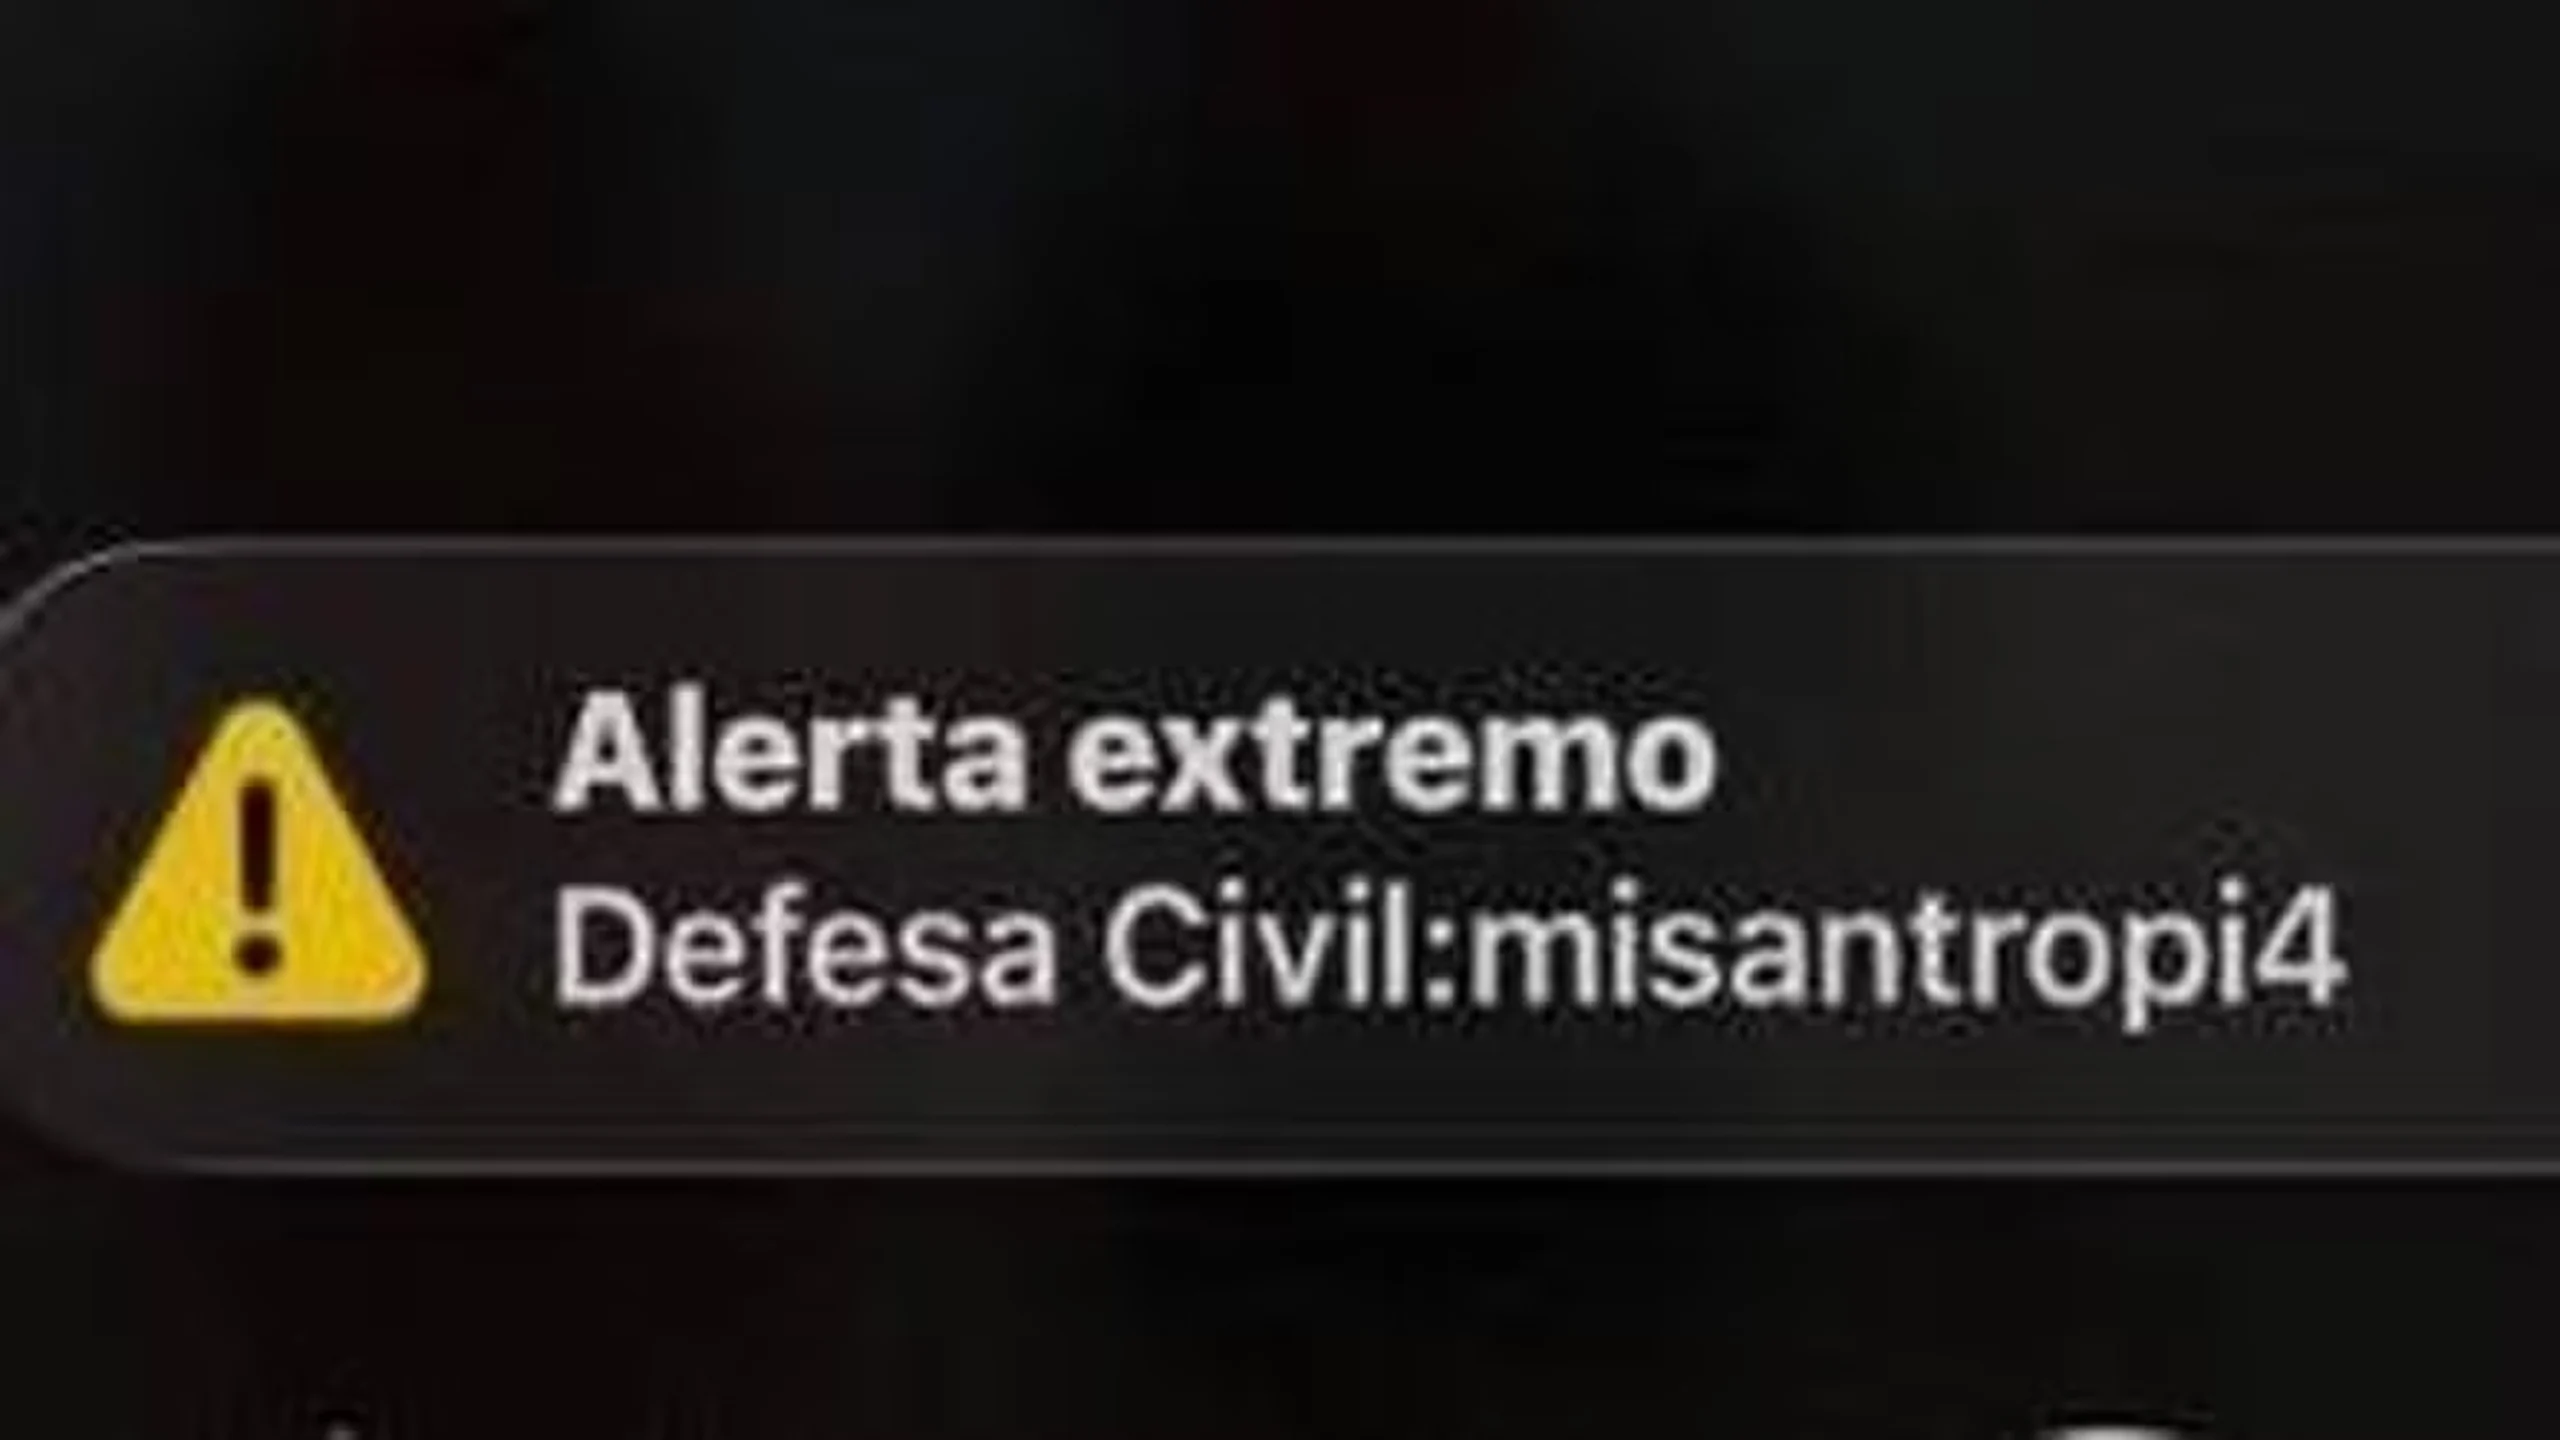
Defesa Civil reforça segurança e cria nova plataforma de alertas após ataque hacker
O Ministério da Integração e Desenvolvimento Regional (MIDR) apresentou um robusto plano de ação para **reforçar a segurança do sistema de Divulgação de Alertas Públicos (Idap)**. A iniciativa surge como resposta direta a um ataque hacker que, em junho, resultou no envio de mensagens falsas sobre emergências para milhares de cidadãos em pelo menos sete estados brasileiros.
O incidente expôs vulnerabilidades na plataforma oficial, utilizada em momentos críticos para informar a população sobre riscos como alagamentos, deslizamentos e tornados. A preocupação com a integridade e confiabilidade do sistema levou à elaboração de um pacote de medidas de proteção, dividido em três fases, que visa não apenas corrigir falhas, mas também introduzir uma nova versão mais segura do Idap.
Segundo o documento divulgado pela área de tecnologia do MIDR, o plano inclui desde o **bloqueio do acesso externo ao sistema até a implementação de autenticação em dois fatores e a criação de uma nova plataforma**, o Idap 2.0. O objetivo é garantir que os alertas cheguem à população de forma precisa e segura, evitando manipulações e informações incorretas. Conforme divulgado pelo Ministério da Integração e Desenvolvimento Regional, as medidas buscam restaurar a confiança no sistema de alertas públicos.
Acesso restrito e autenticação reforçada para evitar novas invasões
A primeira etapa do plano de proteção já foi concluída com sucesso. Esta fase concentrou-se em **restringir o acesso ao sistema Idap, tornando-o acessível apenas dentro da rede interna do ministério**. Adicionalmente, foi implementada a exigência de login através da plataforma gov.br. Segundo o MIDR, essas medidas foram cruciais para **impedir acessos indevidos que poderiam ocorrer por meio de credenciais vazadas na internet**.
Atualmente, o ministério está na segunda fase, focada em aprimorar o controle de acesso para as Defesas Civis estaduais. As novas exigências incluem o **uso obrigatório de VPN, a troca periódica de senhas e a implementação da autenticação em dois fatores**. Este último método consiste no envio de um código via SMS para o celular do usuário, garantindo uma camada extra de segurança antes da liberação do acesso.
Ataque explorou credenciais vazadas e gerou pânico
O ataque hacker que levou ao envio de alertas falsos explorou o **vazamento de credenciais de servidores da Defesa Civil do Pará**. A Polícia Federal já iniciou as investigações sobre o caso, suspeitando de invasão e uso indevido de acessos administrativos. Os alertas fraudulentos foram disparados na noite de 19 de junho, atingindo diversas capitais brasileiras, como São Paulo, Rio de Janeiro, Salvador, Belo Horizonte, Curitiba e Rio Branco.
As mensagens falsas associadas a riscos iminentes, como alagamentos, deslizamentos e tornados, causaram apreensão e desinformação entre os moradores dessas cidades. A rápida disseminação de informações equivocadas ressaltou a **urgência em fortalecer os mecanismos de segurança da plataforma oficial de alertas**.
Idap 2.0: Nova plataforma promete mais controle e rastreabilidade
A terceira e última etapa do plano prevê o lançamento do **”Idap 2.0″ até o final de julho**. Esta nova versão do sistema foi projetada para **limitar a edição livre de mensagens, ampliando significativamente os mecanismos de controle, rastreabilidade e segurança**. O objetivo principal é evitar manipulações, reduzir a incidência de erros humanos e impedir a inserção de conteúdo impróprio nos alertas enviados à população.
Com o Idap 2.0, o MIDR afirma que haverá uma **redução expressiva no número de usuários com acesso direto ao sistema**. A operação será restrita a equipes devidamente autorizadas e que utilizem conexões seguras, garantindo a **integridade e confiabilidade das informações transmitidas em situações de emergência**.


