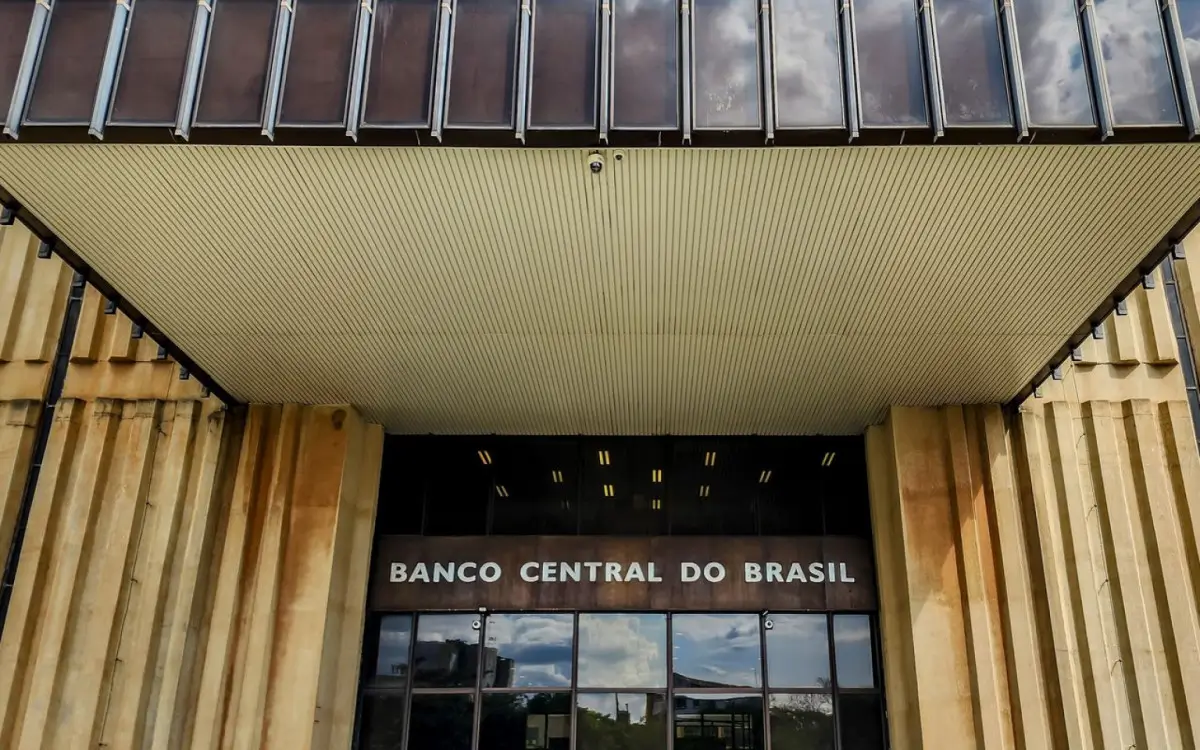
O número de ataques cibernéticos ao Banco Central chegou a 53 em 2025, até o mês de setembro, segundo informações de Aristides Cavalcante Neto, chefe de unidade no Departamento de Gestão Estratégica e Supervisão Especializada (Degef) da autarquia. Em todo o ano de 2024, foram 59 registros.
De acordo com Cavalcante, os responsáveis por esse tipo de crime demonstram amplo conhecimento técnico e das estruturas que invadem. Ele destacou ainda que o fator humano é uma das principais vulnerabilidades exploradas, uma vez que organizações criminosas têm aliciado funcionários de instituições financeiras, incluindo terceirizados.
Uma pesquisa feita pelo BC junto às instituições reguladas mostrou que 30% delas não revisam periodicamente as credenciais de seus colaboradores. Além disso, apenas 37% realizam avaliação de riscos relacionados a terceiros, o que amplia a exposição às ameaças digitais.
Outro ponto crítico levantado foi a ausência de monitoramento contínuo de aplicações (APIs) utilizadas nas infraestruturas digitais das instituições. Como forma de prevenção, o Banco Central recomenda medidas de “higienização cibernética”, que incluem autenticação em múltiplos fatores, correção de vulnerabilidades, aprimoramento de controles de acesso e monitoramento 24 horas por dia, tanto de sistemas quanto de transações financeiras.
Cavalcante reforçou que práticas como essas são fundamentais para reduzir riscos e fortalecer a resiliência das instituições diante de ataques cada vez mais sofisticados.